"Java면 보안 끝?" 튼튼한 금고 들여놓고 비밀번호를 '1234'로 적어두는 꼴입니다
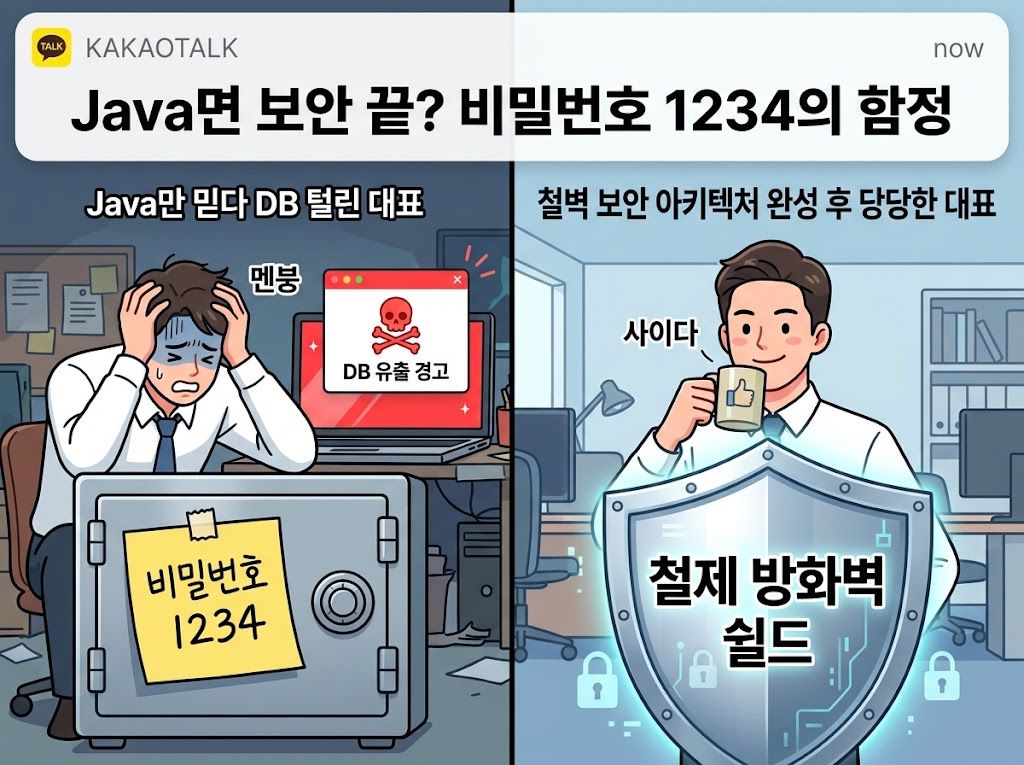
외주 미팅에서 "저희는 Java 기반이라 보안은 걱정 없습니다!"라는 말을 듣고, 속으로 '아, 역시 관공서도 쓰는 Java니까 든든하겠구나'라며 안심했던 경험, 혹시 있으신가요? 얼마나 아찔하고 다행스러우셨을까요. 마치 튼튼한 철제 금고를 거실에 들여놓고는 비밀번호를 대문에 '1234'라고 적어둔 셈이지요. 기술의 민낯은 생각보다 훨씬 더 냉혹합니다.
비개발자 대표님이 5천만 원을 들여 든든한 Java로 서비스를 구축하고 오픈한 첫날, SQL 인젝션 공격으로 고객 DB가 통째로 털린 끔찍한 실화가 있습니다. 전 세계를 발칵 뒤집었던 Log4j 사태 역시 Java 기반의 유명 라이브러리에서 터진 보안 취약점이었지요. 언어가 보안을 알아서 지켜준다는 믿음은 착각에 불과합니다. 중요한 것은 도구의 이름이 아니라, 그 도구를 쥐고 있는 사람이 어떻게 설계하고 구현했느냐에 달려 있습니다.
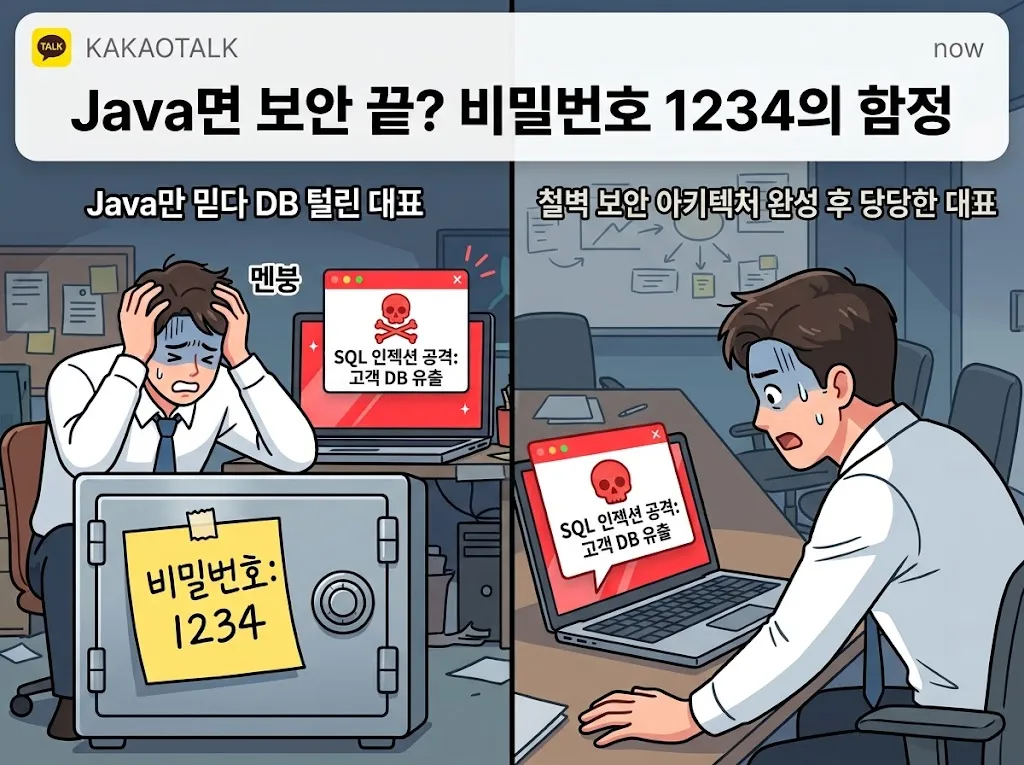
통계가 말해주는 보안 사고의 진짜 원인, 그리고 Java의 함정
실제로 개인정보 유출 사고의 95% 이상은 언어 자체의 결함 때문이 아니라, 개발자의 설계 실수나 운영 미숙에서 비롯됩니다. 비밀번호를 암호화하지 않고 평문으로 저장하거나, SQL 인젝션 방어 코드를 누락하거나, 웹셸 공격에 무방비한 서버 환경을 방치하는 것이 대표적이지요. 전자정부프레임워크라는 이름값만 믿고 무작정 고집하다 예산은 예산대로 날리고 정작 핵심 비즈니스 로직은 구멍이 숭숭 뚫린 스타트업을 수없이 보아왔습니다. 최고급 철문 방화벽을 설치해놓고 건물 뒷문을 활짝 열어둔 격입니다.
📌 [언어 만능주의 vs 실전 보안 설계 비교]
• 언어 만능주의 방식: 유명 언어(Java 등)를 썼으니 해킹에 안전할 것이라 맹신하며 기본 보안 로직을 소홀히 함
• 철벽 보안 아키텍처: 언어와 상관없이 비밀번호 단방향 암호화, WAF 방화벽, 웹셸 방어를 시스템으로 강제함
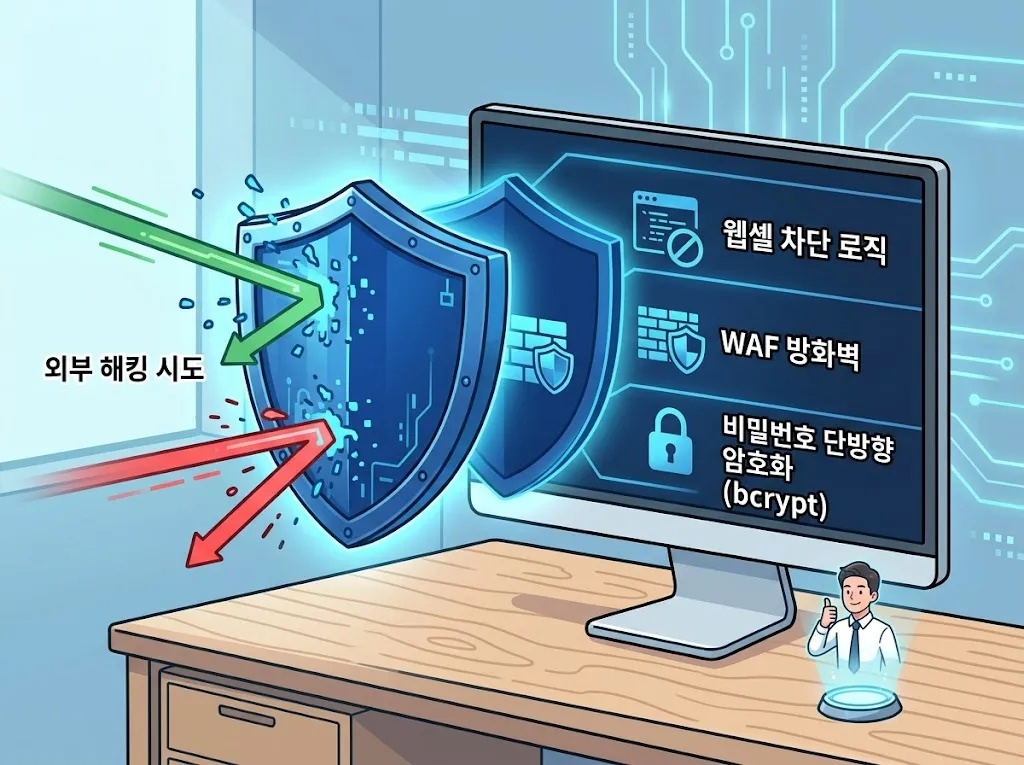
보안은 옵션이 아니라 사업의 명운을 좌우하는 필수 인프라입니다
그렇다면 우리는 어떤 기준을 가져야 할까요? 스마트폰 요금제를 고를 때 데이터 무제한이 필요하듯, 보안 역시 대충 넘어갈 수 없는 필수 인프라입니다. 플랫폼플러그가 추구하는 철학은 명확합니다. 뚫리고 나서 후회하며 수천만 원의 과징금과 고객 신뢰를 날리지 않으려면, 개발 단계부터 철저한 방어 시스템이 맞물려 돌아가야 합니다.
✅ [플랫폼플러그의 뚫리지 않는 철벽 보안 원칙]
비밀번호 단방향 암호화(bcrypt), SQL 인젝션 원천 차단, 웹셸 방어, WAF 방화벽 구축으로 해킹 사고를 제로화합니다. 여기에 전자상거래법 및 개인정보보호법에 맞춘 의무 보존·파기 시스템과 표준 약관을 더해 법적 리스크를 완벽히 방어합니다.
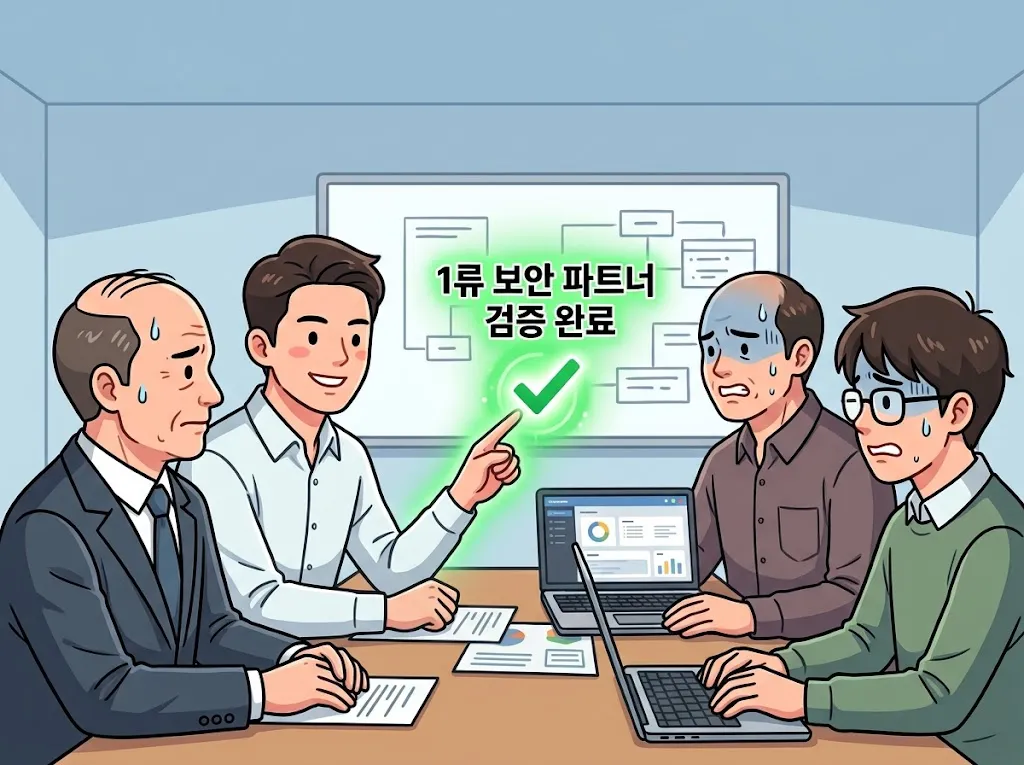
미팅룸에서 외주사를 압도하는 결정적 한 마디
앞으로 외주 미팅에서 "저희는 Java를 쓰니 보안은 완벽합니다"라는 말을 듣는다면, 부드러운 미소를 지으며 이렇게 질문해 보세요. "그렇다면 구체적으로 SQL 인젝션 방어는 어떤 코드로 구현하시며, WAF 방화벽은 실시간으로 연동되는가요?" 이 날카롭고 명쾌한 질문 하나로 대표님은 기술 미팅의 확실한 주도권을 쥐게 될 것이며, 번지르르한 말만 늘어놓는 하청업체 속에서 진짜 1류 기술 파트너를 단번에 가려내실 수 있을 겁니다.
공감되셨다면 피드백을 남겨주세요!
더 좋은 글을 쓰는 데 큰 도움이 됩니다.
인사이트 · 정부지원사업 · 신기술 소식 받기
플랫폼 개발 전략, 최신 지원사업 공고, 랩스 신기술 리포트를 메일로 전해드립니다.